Cara Amankan WIFI dari Peretasan: Panduan Protokol Keamanan Jaringan Terbaru 2026
Jurnalis
Ayu
klikedukasi.com - Cara Amankan WIFI agar Tidak Dibobol dan Tetap Aman merupakan prioritas krusial bagi setiap pemilik jaringan nirkabel di tengah eskalasi serangan siber global. Berdasarkan data industri terbaru, sebanyak 60% kasus pembobolan WiFi di seluruh dunia terjadi akibat kelalaian penggunaan kredensial bawaan pabrik yang tidak diubah. Otoritas keamanan digital menekankan perlunya langkah proteksi berlapis untuk melindungi data pribadi masyarakat dari penyusup ilegal.
Mengapa Keamanan WiFi Menjadi Prioritas Utama di Tahun 2026
Keamanan jaringan bukan lagi sekadar pilihan teknis, melainkan kebutuhan mendasar di era keterhubungan total. Statistik siber terbaru mencatat peningkatan 45% pada serangan IoT (Internet of Things) yang mengincar router rumah sebagai pintu masuk utama. Perangkat pintar seperti kamera pengawas, lampu pintar, hingga asisten suara seringkali menjadi jembatan bagi peretas untuk mengakses jaringan internal yang lemah.
"Statistik siber terbaru mencatat peningkatan 45% pada serangan IoT yang mengincar router rumah, menegaskan perlunya proteksi berlapis pada ekosistem digital."
Ancaman ini semakin kompleks dengan kemunculan alat eksploitasi otomatis yang bisa diunduh bebas di internet. Router yang tidak diamankan secara optimal memberikan peluang bagi pelaku kejahatan untuk memantau lalu lintas data secara real-time. Alhasil, informasi sensitif seperti detail perbankan dan identitas pribadi berisiko bocor dalam hitungan detik.
Dampak Serangan Man-in-the-Middle pada Jaringan yang Tidak Terenkripsi
Serangan Man-in-the-Middle (MitM) tetap menjadi metode paling berbahaya bagi pengguna WiFi publik maupun rumahan yang minim proteksi. Dalam skenario ini, pelaku memposisikan diri di antara perangkat pengguna dan akses internet untuk mencuri paket data yang dikirimkan. Tanpa enkripsi kuat, setiap informasi yang lewat dapat dibaca dengan mudah layaknya surat terbuka. Pengaturan router modern memerlukan pembaruan firmware rutin guna menambal celah keamanan zero-day yang sering dieksploitasi peretas. Kegagalan mengamankan titik akses WiFi membuat pengguna rentan terhadap manipulasi DNS. Pelaku dapat mengarahkan pembaca ke situs web palsu yang dirancang identik dengan aslinya demi menguras kredensial login. Risiko ini meningkat drastis jika protokol keamanan yang digunakan sudah usang atau memiliki kerentanan yang telah diketahui publik.
Langkah Fundamental Melindungi Router dari Akses Ilegal
Langkah awal yang paling mendasar adalah mengganti nama pengguna dan kata sandi administratif router segera setelah instalasi. Fakta lapangan menunjukkan bahwa mayoritas pengguna masih membiarkan pengaturan standar yang sangat mudah diprediksi oleh skrip peretasan. Mengabaikan aspek ini sama saja dengan membiarkan kunci rumah tergantung di depan pintu tanpa pengawasan. Strategi pertahanan berikutnya melibatkan perubahan SSID (Service Set Identifier) yang tidak merujuk pada identitas pemilik atau merek router tertentu. Informasi merek perangkat yang terlihat publik memudahkan peretas mencari daftar kerentanan spesifik model tersebut. Mematikan fitur identifikasi otomatis membantu mempersempit ruang gerak bagi upaya penyusupan terencana.
Transisi dari WPA2 ke WPA3 untuk Enkripsi Tingkat Tinggi
Memasuki tahun 2026, penggunaan protokol WPA3 telah menjadi standar wajib bagi setiap perangkat nirkabel baru guna menjamin keamanan maksimal. Berbeda dengan generasi sebelumnya, WPA3 mengintegrasikan metode Simultaneous Authentication of Equals (SAE) yang sangat tangguh. Protokol ini memberikan perlindungan substansial terhadap upaya peretasan yang mengandalkan serangan kamus atau dictionary attack. Protokol WPA3 dengan metode SAE memitigasi risiko serangan dictionary attack secara signifikan dibandingkan standar enkripsi generasi sebelumnya. WPA3 juga menawarkan enkripsi data individual yang memastikan komunikasi antar perangkat dalam satu jaringan tetap privat. Bahkan jika satu perangkat terinfeksi, enkripsi ini mencegah penyebaran ancaman ke perangkat lain di jaringan yang sama. Migrasi ke standar ini adalah solusi paling efektif untuk memperkuat ketahanan infrastruktur digital secara menyeluruh.
Optimalisasi Kredensial Admin dan Pengaktifan Firewall Bawaan
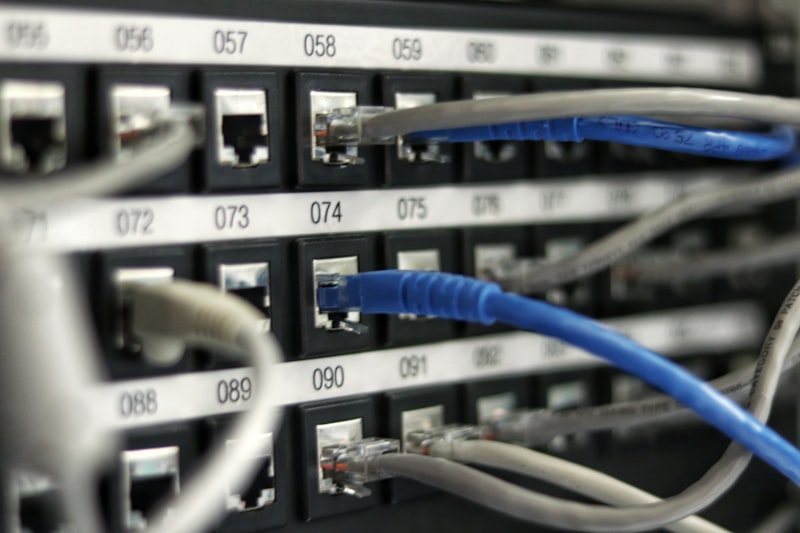
Setiap router modern dilengkapi dengan sistem firewall internal yang berfungsi sebagai penyaring lalu lintas data masuk dan keluar. Fitur ini harus selalu dalam kondisi aktif untuk mencegah upaya koneksi mencurigakan dari alamat IP yang tidak dikenal. Firewall bertindak sebagai lapisan perlindungan kedua setelah kata sandi jaringan, memberikan pertahanan statis yang krusial. Manajemen hak akses admin juga perlu dibatasi hanya untuk koneksi kabel jika memungkinkan. Mematikan akses manajemen remote via WiFi akan menutup pintu bagi peretas yang mencoba mengambil alih kontrol router dari jarak jauh. Disiplin dalam mengelola panel kontrol router menentukan seberapa kuat integritas jaringan yang dibangun.
Standar Karakter Password Kuat untuk Menghalau Brute Force
Metode brute force masih menjadi senjata andalan peretas untuk menebak kata sandi dengan mencoba jutaan kombinasi karakter. Penggunaan kata sandi yang panjang dengan kombinasi huruf besar, kecil, angka, dan simbol khusus menjadi penghalang yang sangat efektif. Semakin kompleks struktur karakter yang digunakan, semakin besar sumber daya komputasi yang dibutuhkan peretas untuk menembusnya.
Nama Produk Router 2026
Harga (Rp)
Keunggulan Spesifikasi
SecureGate Pro X1
Rp 2.450.000
Native WPA3, Hardware Firewall, VPN Integrated
HomeShield Armor V2
Rp 1.280.000
Dual-Band, Auto Firmware, Anti-IoT Breach
LiteGuard WiFi 6
Rp 640.000
WPA3 Ready, Guest Network Isolation
*Kurs konversi: 1 USD = Rp 16.000 (Estimasi pasar 2026).
Teknik Pengamanan Lanjutan bagi Pengguna Proaktif
Bagi pengguna yang menginginkan perlindungan ekstra, penerapan segmentasi jaringan sangat disarankan untuk memisahkan perangkat utama dengan tamu. Membuat jaringan tamu (Guest Network) memungkinkan orang lain mengakses internet tanpa harus masuk ke jaringan utama yang menyimpan data sensitif. Isolasi ini mencegah potensi infeksi malware dari perangkat tamu masuk ke sistem internal Anda. Selain itu, pembatasan jangkauan sinyal WiFi juga bisa dilakukan melalui pengaturan daya transmisi pada panel kontrol. Mengurangi kekuatan sinyal agar tidak bocor terlalu jauh ke area luar rumah akan memperkecil risiko serangan dari jarak jauh. Teknik fisik ini seringkali terlupakan namun memberikan dampak keamanan yang nyata di lapangan.
Menonaktifkan Fitur WPS yang Rentan Terhadap Eksploitasi
Fitur WiFi Protected Setup (WPS) memang diciptakan untuk memudahkan koneksi perangkat baru hanya dengan menekan tombol. Namun, protokol ini memiliki celah keamanan fatal yang memungkinkan peretas membobol PIN WPS dalam waktu singkat. Mematikan fitur WPS secara total di dalam pengaturan router adalah langkah wajib bagi siapa pun yang mengutamakan keamanan. Eksploitasi terhadap WPS memungkinkan penyusup mendapatkan akses ke kunci WPA2/WPA3 tanpa perlu mengetahui kata sandi asli. Banyak serangan WiFi sukses di masa lalu memanfaatkan kelemahan desain pada sistem WPS ini. Penghapusan akses metode tombol ini secara otomatis akan memperkuat pertahanan router secara instan.
Menerapkan Filtrasi MAC Address untuk Membatasi Perangkat Asing
Filtrasi Media Access Control (MAC) Address memberikan lapisan otentikasi berdasarkan identitas fisik perangkat keras. Dengan mendaftarkan alamat MAC unik milik perangkat pribadi ke dalam daftar putih (whitelist), router akan menolak setiap upaya koneksi dari perangkat yang tidak terdaftar. Sistem ini memastikan bahwa meskipun seseorang mengetahui kata sandi WiFi, mereka tetap tidak bisa terhubung tanpa izin eksplisit. Meski teknik spoofing MAC address ada, metode filtrasi ini tetap efektif menghambat peretas amatir atau tetangga yang mencoba mencuri bandwidth. Penerapan filtrasi ini sangat cocok untuk lingkungan rumah tangga dengan jumlah perangkat yang relatif tetap. Kontrol ketat pada level perangkat keras adalah fondasi keamanan yang sulit ditembus.
Prosedur Menyembunyikan SSID agar Jaringan Tidak Terdeteksi Publik
Menyembunyikan SSID atau mematikan fitur broadcast nama jaringan dapat membuat WiFi Anda tidak muncul dalam daftar pencarian perangkat di sekitarnya. Pengguna yang ingin terhubung harus memasukkan nama jaringan secara manual dan tepat sasaran. Metode ini memberikan efek "ghosting" yang membuat jaringan Anda tidak terlihat oleh pemindai WiFi standar. Namun, perlu dipahami bahwa teknik ini bukanlah solusi tunggal melainkan pelengkap keamanan. Peretas berpengalaman tetap dapat mendeteksi keberadaan jaringan tersembunyi menggunakan perangkat lunak penganalisa paket data. Menggabungkan SSID tersembunyi dengan enkripsi WPA3 adalah kombinasi terbaik untuk Cara Amankan WIFI agar Tidak Dibobol dan Tetap Aman secara optimal.
Pemeliharaan Berkala Perangkat Keras dan Perangkat Lunak Jaringan
Infrastruktur jaringan membutuhkan perawatan rutin layaknya sistem operasi pada komputer atau ponsel pintar. Perangkat keras yang sudah terlalu tua mungkin tidak lagi menerima pembaruan keamanan dari produsen, menjadikannya sasaran empuk peretasan. Melakukan audit berkala terhadap daftar perangkat yang terhubung membantu mendeteksi adanya aktivitas mencurigakan sejak dini. Penggantian perangkat setiap 4-5 tahun sekali sangat disarankan guna mengadopsi standar teknologi terbaru. Perangkat modern tahun 2026 sudah dirancang dengan chip keamanan khusus yang mampu memproses enkripsi data lebih cepat dan aman. Investasi pada perangkat keras berkualitas merupakan langkah preventif jangka panjang terhadap kerugian finansial akibat kejahatan siber.
Pentingnya Update Firmware Otomatis dalam Menangani Celah Zero-Day
Memperbarui firmware secara berkala terbukti secara teknis mampu menutup hingga 92% celah keamanan yang terdaftar dalam basis data CVE (Common Vulnerabilities and Exposures). Produsen router terus merilis tambalan perangkat lunak untuk memperbaiki bug atau kerentanan yang baru ditemukan oleh peneliti keamanan. Mengabaikan pembaruan ini akan membiarkan pintu belakang jaringan tetap terbuka lebar bagi serangan malware. Fitur pembaruan otomatis (Auto-Update) harus selalu diaktifkan agar router dapat segera mengunduh proteksi terbaru tanpa campur tangan manual. Dalam dunia siber yang bergerak cepat, keterlambatan satu hari dalam memperbarui sistem bisa berakibat fatal. Menjaga firmware tetap mutakhir adalah pertahanan paling efektif dalam menghadapi eksploitasi zero-day yang mengincar kerentanan sistem yang belum terjamah.
Dapatkan informasi teknologi terupdate dan panduan keamanan digital terlengkap hanya dengan mengunjungi situs klikedukasi.com sekarang juga.